ক্লড এআই ব্যবহার করে ওপেনএআইয়ের সিস্টেমে ত্রুটি বের করলেন তিন ভারতীয় গবেষক
প্রবা প্রতিবেদন
প্রকাশ : ২০ সেপ্টেম্বর ২০২৬ ১৭:২৩ পিএম
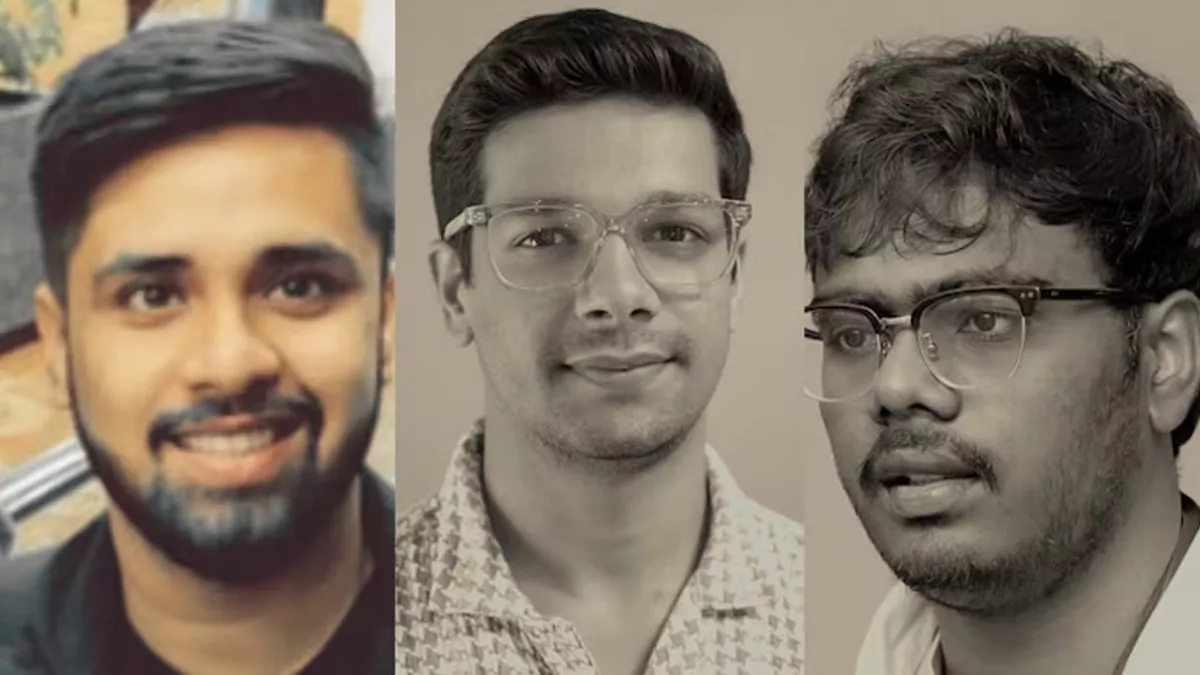
(বাঁ থেকে) রাহুল মাইনি, মোহন পেধাপাতি ও হর্ষ জয়সওয়াল। ছবি: ইন্ডিয়া টুড
কৃত্রিম বুদ্ধিমত্তা (এআই) প্রযুক্তি ‘ক্লড’-এর সহায়তা নিয়ে প্রতিদ্বন্দ্বী প্রতিষ্ঠান ওপেনএআইয়ের সিস্টেমে প্রবেশ করেছেন তিন ভারতীয় বংশোদ্ভূত সাইবার নিরাপত্তা গবেষক। তবে এটি কোনো অনৈতিক সাইবার হামলা নয়; ওপেনএআইয়ের অনুমোদিত নিরাপত্তা পরীক্ষা বা ‘বাগ বাউন্টি’ কর্মসূচির অংশ হিসেবেই প্রতিষ্ঠানটির নিরাপত্তা প্রাচীর ভেদ করে ত্রুটি ধরিয়ে দিয়েছেন তারা।
মার্কিন সংবাদমাধ্যম ওয়াল স্ট্রিট জার্নাল ও ভারতীয় সংবাদমাধ্যম ইন্ডিয়া টুডের এক প্রতিবেদনে এ তথ্য জানানো হয়েছে।
প্রতিবেদনে বলা হয়, ভারতের সাইবার নিরাপত্তা স্টার্টআপ ‘হ্যাকট্রন এআই’-এর তিন গবেষক হর্ষ জয়সওয়াল, মোহন পেধাপাতি ও রাহুল মাইনি এই অসাধ্য সাধন করেছেন। পুরো প্রক্রিয়াটি সম্পন্ন করতে তাদের সময় লেগেছে ৭২ ঘণ্টারও কম। সিস্টেমে প্রথম ত্রুটিটি শনাক্ত করার পর তারা ওপেনএআইয়ের অত্যন্ত সংবেদনশীল অভ্যন্তরীণ ‘গিটহাব রিপোজিটরি’ পর্যন্ত পৌঁছাতে সক্ষম হন।
এই পরীক্ষা চলাকালীন এআই টোকেন বাবদ গবেষকদের খরচ হয়েছিল ৩ হাজার ডলারেরও কম (প্রায় আড়াই লাখ রুপি)। পরে ওপেনএআই দ্রুত সেই ত্রুটিগুলো সারিয়ে তোলে এবং এই গবেষক দলকে ৬ হাজার ৫০০ ডলার (সাড়ে ৫ লাখ রুপির বেশি) অর্থ পুরস্কার বা বাউন্টি দেয়।
যেভাবে ওপেনএআইয়ের নিরাপত্তা প্রাচীর ভাঙা হয়
গবেষকেরা প্রথমে ওপেনএআইয়ের একটি উন্মুক্ত কমিউনিটি ফোরামে নজর দেন। সেখানে ছবি আপলোড ব্যবস্থাপনায় একটি কারিগরি দুর্বলতা ছিল, যার সুযোগ নিয়ে বহিরাগত যে কেউ সার্ভারে ক্ষতিকর কোড চালাতে পারত।
এই ত্রুটি বিশ্লেষণ ও তা দিয়ে ভেতরে প্রবেশের পথ (এক্সপ্লয়েট) তৈরি করতে তারা প্রতিদ্বন্দ্বী প্রতিষ্ঠান অ্যানথ্রপিকের এআই চ্যাটবট ‘ক্লড’-এর সাহায্য নেন। কোড লেখা, সংশোধন এবং পরিস্থিতির সঙ্গে তা মানানসই করার কাজটি ক্লড দ্রুত করে দেওয়ায় গবেষকদের সময় বেঁচে যায়।
পরবর্তীতে গবেষকেরা ওপেনএআই কর্মীদের অ্যাকাউন্টে প্রবেশের আরেকটি দুর্বলতা (লগইন টোকেন) শনাক্ত করেন। সেখান থেকে এক কর্মীর ‘কোডেক্স’ অ্যাকাউন্টের মাধ্যমে তারা পৌঁছে যান ওপেনএআইয়ের ভেতরের গিটহাব পরিবেশে। তবে গবেষকেরা জানান, ক্লড কেবল সহকারীর ভূমিকা পালন করেছে; কোন ত্রুটির পর কোন পদক্ষেপ নিতে হবে, সেই চূড়ান্ত বুদ্ধিমত্তা ও কৌশল গবেষকদের নিজেদেরই ছিল।
কারা এই তিন তরুণ গবেষক
স্টার্টআপ ‘হ্যাকট্রন এআই’-এর হয়ে সফটওয়্যারের দুর্বলতা খোঁজা ও বাগ বাউন্টি কার্যক্রমে দীর্ঘ অভিজ্ঞতা রয়েছে এই তিনজনের। এই কার্যক্রমে নেতৃত্ব দেন হর্ষ জয়সওয়াল।
মোহন পেধাপাতি: হ্যাকট্রন এআইয়ের সহপ্রতিষ্ঠাতা ও প্রধান প্রযুক্তি কর্মকর্তা (সিটিও)। ওয়েব নিরাপত্তা, সোর্স-কোড পর্যালোচনা এবং মোবাইল অ্যাপ নিরাপত্তায় তিনি বিশেষজ্ঞ। অন্ধ্রপ্রদেশের আরজিইউকেটি নুজভিদ থেকে কম্পিউটার সায়েন্সে বি.টেক সম্পন্ন করা মোহন এর আগে কিউর৫৩-এ নিরাপত্তা পরামর্শক হিসেবে কাজ করেছেন।
হর্ষ জয়সওয়াল: হ্যাকট্রন এআইয়ের সহপ্রতিষ্ঠাতা হর্ষ সফটওয়্যারের ত্রুটি শনাক্তকরণে এক দশকেরও বেশি সময় ধরে সক্রিয়। পূর্বে তিনি জোম্যাটো ও কিউর৫৩-এ নিরাপত্তা প্রকৌশলী হিসেবে কাজ করেছেন। এছাড়া হ্যাকারওয়ান প্ল্যাটফর্মের মাধ্যমে অ্যাপল, পেপ্যাল ও গিটহাবের মতো টেক জায়ান্টদের নিরাপত্তা দুর্বলতা ধরিয়ে দিয়ে সুনাম কুড়িয়েছেন।
রাহুল মাইনি: হ্যাকট্রন এআইয়ের এই গবেষক আন্তর্জাতিক বাগ বাউন্টি প্ল্যাটফর্মগুলোতে সুপরিচিত মুখ। এর আগে সিন্যাক রেড টিম, হ্যাকারওয়ান ও বাগক্রাউডে পেনটেস্টার হিসেবে কাজ করেছেন তিনি। কাজের স্বীকৃতি হিসেবে তিনি ‘এটিঅ্যান্ডটি হল অব ফেম’ ও ‘বাগক্রাউড কমিউনিটি অ্যাওয়ার্ড’ পেয়েছেন। রাহুল দিল্লির ভারতী বিদ্যাপীঠ থেকে ২০১৯ সালে কম্পিউটার বিজ্ঞানে স্নাতক ডিগ্রি নেন।


