রেফ্রিজারেটরে সাইবার হামলা চালিয়ে খাবার নষ্ট!
টি এইচ মাহির
প্রকাশ : ০৮ নভেম্বর ২০২৬ ১৪:৫৩ পিএম
আপডেট : ০৮ নভেম্বর ২০২৬ ১৫:০৭ পিএম
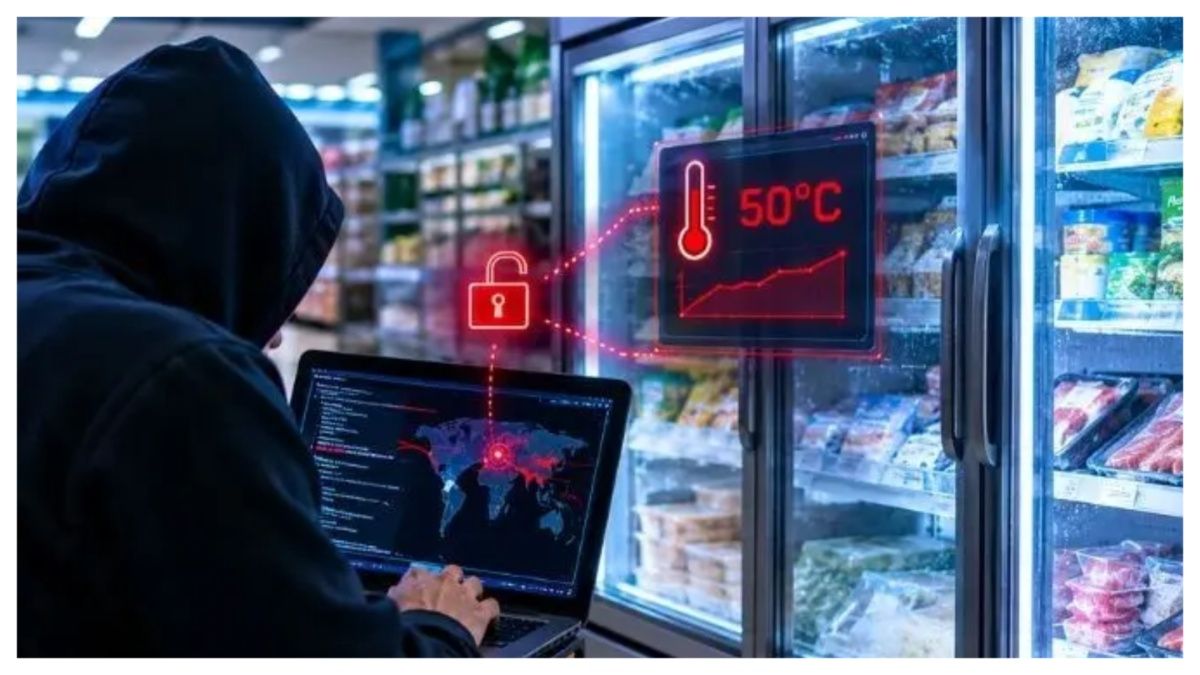
একটি সুপারমার্কেটের ফ্রিজের খাবার নষ্ট করতে সরাসরি হামলা করছে না। দূর থেকে বসেই ফ্রিজের তাপমাত্রা নিয়ন্ত্রণ করে নষ্ট করে দেওয়া হচ্ছে খাবার। সম্প্রতি ইউরোপে এমন সাইবার হামলা লক্ষ করা গিয়েছে। হ্যাকাররা ফ্রিজ ও ফ্রিজারের নিয়ন্ত্রণব্যবস্থায় প্রবেশ করে সেগুলোর তাপমাত্রা বাড়িয়ে দেয়। এতে বিপুল পরিমাণ খাবার নষ্ট হয় এবং ব্যবসায়িক ক্ষতির মুখে পড়ে সুপারমার্কেটগুলো। ইউরোপের বিভিন্ন দেশে এই ঘটনা ঘটেছে এবং নতুন করে এই ঘটনার শংকাও দেখা দিচ্ছে।
এমন ঘটনা প্রথম দেখা যায় ফ্রান্সে। ২০২৬ সালের অক্টোবরের দিকে ফ্রান্সের কয়েক শ সুপারমার্কেটের রেফ্রিজারেশন ব্যবস্থায় সাইবার হামলা হয়। ফ্রান্সের অর্থমন্ত্রী রোলাঁ লেস্কুর দেশটির পার্লামেন্টে জানান, এ ঘটনায় প্রায় ৭০০টি সুপারমার্কেট ক্ষতিগ্রস্ত হয়েছে। হ্যাকাররা কিছু ফ্রিজ ও ফ্রিজারের তাপমাত্রা প্রায় ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত বাড়িয়ে দেয়। পাশাপাশি কিছু যন্ত্রে দীর্ঘ সময় ধরে ডিফ্রস্ট বা বরফ গলানোর প্রক্রিয়া চালু রাখা হয়। ফলে অনেক দোকানের মাছ, মাংস, দুগ্ধজাত পণ্য ও হিমায়িত খাবার নষ্ট হয়ে যায়। কিছু স্থানে অতিরিক্ত তাপের কারণে আগুন লাগার ঘটনাও ঘটে।
আবার নভেম্বরের ২ তারিখ একই ধরনের হামলার খবর পাওয়া যায়। সুইডেন, বেলজিয়াম, লুক্সেমবার্গ, আয়ারল্যান্ডসহ মোট আটটি ইউরোপীয় দেশে সুপারমার্কেটের রেফ্রিজারেশন ব্যবস্থা আক্রান্ত হয়। সুইডেনের একটি সুপারমার্কেটের কর্মকর্তা জানান, তাঁদের দোকানের ফ্রিজারগুলোর তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে পৌঁছেছিল। সুপারমার্কেটগুলোর অনেক খাবার ফেলে দিতে হয়। ইউরোপের বড় বড় সুপারমার্কেটগুলো এই হামলার শিকার হয়।
কিন্তু কিভাবে এসব ফ্রিজ বা রেফ্রিজারেটর সাইবার হামলার শিকার হয়, এমন প্রশ্ন উঠতে পারে। মূলত আধুনিক সুপারমার্কেটের অনেক ফ্রিজ সাধারণ ফ্রিজের মতো শুধু বিদ্যুৎ ব্যবহার করে চলে না। এগুলোর সঙ্গে যুক্ত থাকে বিশেষ কম্পিউটারভিত্তিক নিয়ন্ত্রণব্যবস্থা। এর মাধ্যমে দূর থেকেই ফ্রিজের তাপমাত্রা পর্যবেক্ষণ, বিদ্যুৎ খরচ নিয়ন্ত্রণ এবং কোনো সমস্যা দেখা দিলে তা শনাক্ত করা যায়। বড় সুপারমার্কেটের শত শত ফ্রিজ এক জায়গা থেকে পর্যবেক্ষণ করার জন্য এই প্রযুক্তি বেশ কার্যকর। কিন্তু এই সুবিধার মধ্যেই রয়েছে ঝুঁকি। এসব নিয়ন্ত্রণব্যবস্থা ইন্টারনেটের সঙ্গে যুক্ত থাকায় সেগুলোর নিরাপত্তায় দুর্বলতা থাকলে সাইবার অপরাধীরা দূর থেকে প্রবেশের সুযোগ পেতে পারে। ফ্রান্সের সরকারি সাইবার নিরাপত্তা সংস্থা সিইআরটি ফ্রান্স জানিয়েছে, ড্যানফসস, কোপ্ল্যান্ড ও ডিক্সেল-এর তৈরি কিছু রেফ্রিজারেশন নিয়ন্ত্রণব্যবস্থা আক্রান্ত হয়েছিল। সংস্থাটি বিশেষভাবে সতর্ক করেছে, ফ্রিজের নিয়ন্ত্রণব্যবস্থার প্রশাসনিক বা ম্যানেজমেন্ট ইন্টারফেস সরাসরি উন্মুক্ত ইন্টারনেটে রাখা নিরাপদ নয়। পুরোনো সফটওয়্যার, দুর্বল পাসওয়ার্ড ও নিরাপত্তা হালনাগাদ না থাকার মতো বিষয়ও ঝুঁকি বাড়াতে পারে।
এই হামলার পর প্রতিষ্ঠানগুলো নিরাপত্তা বাড়ানোর উদ্যোগ নিয়েছে।সুইডেনের 'কোপ' তাদের আক্রান্ত ফ্রিজের ইন্টারনেট সংযোগ বিচ্ছিন্ন করে এবং পুরোনো মডেমের পরিবর্তে নতুন প্রযুক্তি ব্যবহারের উদ্যোগ নেয়। সাইবার নিরাপত্তা বিশেষজ্ঞরাও ফ্রিজের নিয়ন্ত্রণব্যবস্থা সরাসরি ইন্টারনেটে উন্মুক্ত না রাখা, সফটওয়্যার হালনাগাদ করা এবং নিরাপদ নেটওয়ার্ক ব্যবহার করার পরামর্শ দিয়েছেন।
তবে এখন পর্যন্ত এসব হামলার দায় শিকার করেনি কেউ। কোনো ব্যক্তি বা হ্যাকার গোষ্ঠীও হামলার দায় স্বীকার করেনি। বিশেষজ্ঞদের মতে, এসব হামলায় কৃত্রিম বুদ্ধিমত্তা বা এআই ব্যবহারের কোনো প্রমাণ পাওয়া যায়নি। বরং দীর্ঘদিনের পরিচিত নিরাপত্তা দুর্বলতাকে কাজে লাগিয়েই হামলাগুলো চালানো হয়েছে। তাই ভবিষ্যতের প্রযুক্তিনির্ভর বিশ্বে শুধু নতুন প্রযুক্তি তৈরি করাই যথেষ্ট নয়, সেগুলোকে নিরাপদ রাখাও সমান জরুরি।